ترجمههای کامران بزرگزاد


اصول مقدماتی شبکه
بخش دوم، (اصول شبکههای کامپیوتری)
بیتها،
بایتها، و نیمبایتها
اصطلاحات متداول برای توصیف سرعت شبکه
رابطهی
سرویسدهنده/سرویسگیرنده
مقایسه شبکههای
نظیر-به-نظیر با شبکههای سرویسدهنده / سرویسگیرنده
مزیتهای
شبکههای نظیر-به-نظیر
معایب شبکههای سرویسگیرنده/سرویسدهنده
مزیتهای
شبکههای سرویسدهنده/سرویسگیرند
معایب شبکههای سرویسدهنده/سرویسگیرند
لایههای
مختلف شبکه در مدل OSI
چگونه دادهها
از میان لایههای OSI حرکت میکنند
هابها،
مسیریابها، و سوئیچها
شبکه جنبههای زیادی دارد، و
همین امر موجب میشود که این موضوع پیچیدهتر از آن بنظر برسد که واقعاً هست. در این بخش
برخی از مفاهیم و اصول کلیدی شبکه توضیح داده خواهد شد. اگر شما تازه به مبحث شبکه
وارد شدهاید، درک درست موضوعاتی که در این بخش مطرح میشوند شما را قادر
خواهد ساخت تا برای مطالعه بخشهای آتی یک چارچوب ذهنی داشته باشید. بعلاوه، بمنظور
مطالعه بقیه بخشهای این کتاب ما فرض را بر این میگذایم که با کلیه موضوعات این بخش بخوبی آشنایی
دارید.
خیلی از افرادی که این کتاب را مطالعه
میکنند سابقه فنی ندارند. به منظور اینکه مطمئن شویم همه خوانندگان کتاب از
چنین زمینهای برخوردار هستند، ابتدا کار خود را با توضیح اصول و مفاهیم مطرح در علوم
کامپیوتری شروع می کنیم.
بیشتر مردم میدانند که
کامپیوترها در بنیادیترین سطح خود با اعدادی کار میکنند که فقط بصورت
دنبالهای از 0ها و 1ها هستند. هر یک از این اعداد، چه 0 باشد و چه 1،
یک بیت (bit) نامیده میشود. بیت مخفف (binary digit) ، به معنای عدد دو دویی است. اگر 8 عدد از
این بیتها را بدنبال هم قرار دهید یک بایت (byte) تشکیل میشود؛ اگر دنبالهای از 1000 بیت
داشته باشید، به آن یک کیلو بیت میگویند؛ و اگر دنبالهای از 1000 بایت داشته
باشید به آن یک کیلو بایت گفته میشود. واحدی بنام نیمبایت
یا نیبل (nibble) وجود دارد
که از چهار بیت تشکیل میشود و کمتر معروف است. این واحد را از این نظر
توضیح دادم که اگر خواستید در مسابقات Jeopardy[1] شرکت کنید با این کلمه آشنا باشید!
پیش از آنکه به توضیح اعداد باینری (binary) بپردازیم، بهتر است درباره دستگاههای عدد نویسی که
مردم بطور روزمره از آن استفاده میکنند چیزهایی را یاد بگیریم. این دستگاه، ”دستگاه
اعداد دهگانی یا اعشاری“ (decimal numbering system) نامیده میشود. دستگاه دهگانی بر
اساس ده علامت مختلف ساخته شده، که هر یک از آنها مشخص کننده رقمی بین صفر تا نه
هستند. بنابراین ده رقم ممکن وجود دارد : 0 تا 9. این واقعیت که تنها ده رقم در این دستگاه وجود دارد
باعث شده تا نام این دستگاه دهگانی گذاشته شود.
مفهوم مهمی که در تمام دستگاههای عددی
وجود دارد، مکانی است که رقمها در آن قرار میگیرند. هر مکان،
به هر رقمی که در آن قرار گیرد عدد متمایزی را نسبت میدهد. بنابراین،
عدد 10 در دستگاه دهگانی نشاندهنده ده است. در
این عدد، 1
در مکان دهگان قرار دارد و 0 در مکان یکان. این عدد را
بشکل (1 × 0) + (10 × 1 ) نیز میتوانیم نشان دهیم.
حالا عدد 541
را در نظر بگیرید. در این عدد علاوه بر مکان یکان و دهگان، مکان صدگان نیز
وجود دارد. این عدد را میتوان به شکل (1 ×1
) + (10×
4)
+ (100×5) نشان داد. در زبان فارسی، شما میتوانید این عدد را
”پانصد، بعلاوه چهل، بعلاوه یک“ بخوانید.
هر عدد نوشته شده دو رقم دارد که به
آنها کم ارزشترین رقم (least-significant digit) و با ارزشترین
رقم (most-significant digit) گفته میشود. آن رقم که در
منتهیالیه سمت راست عدد قرار دارد، کم ارزشترین، و آن رقم که
در منتهیالیه سمت چپ عدد قرار دارد با ارزشترین رقم آن است. گاهی
اوقات در مورد اعداد باینری به کم ارزشترین بیت یا پر ارزشترین بیت اشاره میشود، ولی این نیز
همان مفهوم قبلی را دارد.
چیزی که تا اینجا به آن اشاره شد مروری
بر مطالب سادهای بود که در مدرسه ابتدایی آموزش داده میشود. چیزی که
احتمالاً در مدارس ابتدایی به آن اشاره نمیشود این حقیقت است که
انتخاب 10 برای عدد نویسی یک مبنای
کاملاً اختیاری است؛ هیچ دلیل خاصِ ریاضی وجود ندارد که دستگاه دهگانی را بر
دستگاههای دیگر مرجح بداند. شما میتوانید یک دستگاه عدد
نویسی را ایجاد کرده و مبنای آن را به دلخواه خودتان انتخاب کنید. شما میتوانید اعداد را
در مبنای 3،
مبنای 11،
و غیره بنویسید. احتمالاً دلیل اینکه انسان مبنای 10 را برای عدد نویسی برگزیده
این است که ما ده انگشت داریم و بنابراین این تمایل در ما وجود دارد تا چیزها را
”ده تا ده تا“ بشماریم. ولی از سوی دیگر کامپیوترها برای کار خودشان فقط
دارای دو رقم 0 و 1 هستند، که به خاموش و روشن
نیز تعبیر میشوند. بنابراین آنها برای شمارش اعداد به دستگاه دیگری نیاز دارند، و
مبنا این دستگاه بطور طبیعی 2 خواهد بود.
بدلیل اینکه کامپیوترها تنها دو حالت را درک میکنند، آنها در
اساسیترین سطح فقط از 0ها و 1ها استفاده میکنند که نشان
دهنده این دو حالت است. در سیستم اعداد باینری، 1 نشاندهنده روشن و 0
نشاندهنده خاموش است.
همانطور که گفته شد، در دستگاه دهگانی
مکان هر رقم مهم است. در مورد دستگاه باینری نیز همین طور است، با این تفاوت که هر
مکان بجای اینکه نماینده توانهای 10 باشد نماینده توانهای 2 است. در زیر مقدار هشت مکان اولی که در دستگاه
باینری بکار برده میشود آمده است:
128 64 32 16 8 4 2 1
فرض کنید که شما با عدد باینری زیر
برخورد کنید که دارای هشت رقم است:
1 0 1 0 1 1 0 1
برای فهم این عدد شما همان مراحلی را طی
میکنید که برای دستگاه دهگانی طی کردید. در این مثال، اعداد غیر صفری که در هر یک
از مکانها قرار دارند را با هم جمع میکنید، یعنی: 128 + 32 + 8 + 4 + 1 که حاصل آن در مبنای ده میشود
173. البته شما میتوانید این ارقام را بصورت زیر نیز بنویسید و آنها
را با هم جمع کنید:
(128 × 1) + (64 × 0)
+ (32 × 1) + (16 × 0) + (8 × 1) + (4 × 1) + (2 × 0) + (1 × 1)
دستگاه دهگانی و دستگاه دو دو یی
(باینری) دو تفاوت عمده با یکدیگر دارند:
§
دستگاه باینری
فقط از دو رقم 0 و 1 برای نمایش اعداد استفاده میکند.
§
مقدارِِ
مکانیِ ارقام در این دو دستگاه متفاوت هستند. مقدارِِ مکانیِ هر رقم برای دستگاه
دهگانی توانهای 10 است و برای دستگاه باینری توانهای 2.
ممکن است برای شما این سئوال مطرح شود
که آیا عددی که میبینید در مبنای 2 نوشته شده یا در مبنای 10؟ برای نمونه اگر شما
مشغول خواندن کتابی درباره کامپیوتر هستید و به عدد 10101 برخورد کنید، چطور میفهمید که آیا این
عدد نمایانگر ”ده هزار و صد و یک“ در مبنای 10
است یا ”بیست و یک“ در مبنای 2؟
روشهای متعددی برای تشخیص این مورد وجود دارد:
§
اعداد باینری،
حتی اگر رقمهای سمت چپی آنها 0 هم باشد، معمولاً باز هم
بصورت هشت رقمی (یک بایت کامل) نمایش داده میشوند.
§
اگر یک عدد
طولانی را میبینید که فقط از 0ها و 1ها تشکیل شده، به احتمال زیاد این عدد
باینری است.
§
اعداد باینری برای نمایش مقادیر کسری از ممیز
اعشاری استفاده نمیکنند، بنابراین میتوان فرض کرد که
عددی مثل 10100.01،
عددی است که در دستگاه دهگانی نوشته شده.
§
همانطور که در
مدرسه یادگرفتهاید، برای خوانایی بهتر اعداد دهگانی، آنها را به ارقام سهتایی تقسیم میکنند. بنابراین
عدد 10,100
نشان دهنده ”ده هزار و صد“ است.
§
برخی اوقات
برای نمایش اعداد باینری از پسوند b استفاده میشود، هرچند که
زیاد از این قاعد پیروی نمیشود.
اگر همه این موارد را در کنار هم قرار
دهید و کمی هم به زمینه مطلب توجه کنید، معمولاً تشخیص اعداد باینری از اعداد
دهگانی آسان خواهد بود.
دو دستگاه مهم دیگر نیز وجود دارد که
شما در شبکه با آنها سر و کار خواهید داشت: یکی مبنای 8
و دیگری مبنای 16 است. مبنای شانزده (یا هِگزا دِسیمال Hexadecimal) از مبنای هشت (یا اُکتال octal)
متداولتر است، ولی شما باید هر دو آنها را یاد بگیرید.
در عدد نویسی مبنای 8 ، هر رقم میتواند یکی از هشت
رقم بین 0
تا 7
باشد. عدد اُکتال 010 نشاندهنده عدد 8 در مبنای ده است. برای نمایش دادن
اعداد اُکتال معمولاً از یک صفر اضافی استفاده میکنند که در منتهیالیه سمت چپ عدد
قرار میگیرد، برای اینکار از علامت (%)
و یا حرف (O) بزرگ نیز استفاده میشود.
استفاده از اعداد هگزادسیمال بصورت گسترده
در شبکه معمول است، و اغلب برای نمایش آدرسهای شبکه، آدرسهای حافظه، و غیره
از آنها استفاده میشود.
برای نمایش هر عدد در دستگاه هگزادسیمال، میتوان از 16
علامت استفاده کرد. بدلیل اینکه ما از قبل ده علامت 0 الی 9 را در دست داریم، سیستم هگزادسیمال فقط به 6 علامتِ
اضافه نیاز دارد که ما برای بقیه این علامتها از حروف A تا F استفاده
میکنیم.
برای
نمایش اعداد هگزا ِدسیمال (یا به اختصار هِگز)، معمولاً از پیشوند 0x استفاده میشود. حرف x میتواند بزرگ یا
کوچک باشد، بنابراین هم 0x11AB
درست است و هم 0X11AB. اعداد هگز را میتوان با
اضافه کردن حرف h به آخر آنها نیز نمایش داد. برخی اوقات برای
نمایش آنها از پیشوند $ نیز استفاده میشود، مثلاً $AB11. بدلیل اینکه در اعداد هگز از حروف A تا
F استفاده میشود، شما اغلب براحتی میتوانید این اعداد
را از بقیه تشخیص دهید. در اعداد هگز، A با 10 برابر است، B با 11،
C
با 12، D با 13، E با 14،
و F با 15.
توجه برای ذخیره هر یک از ارقام
اعدادِ هگز به 4 بیت (یا یک نیمبایت) نیاز است.
شما میتوانید به همان
روش قبلی که برای تبدیل اعداد باینری و اُکتال توصیح داده شد، بصورت دستی اعداد
هگز را نیز به مبنای ده تبدیل کنید. مقادیر متناظر با چهار مکان نخست یک عدد هگز
عبارتند از:
4096 256 16 1
بنابراین
برای تبدیل عدد 0x11AB به مبنای ده میتوان از روش قبل
استفاده کرد:
(1
× 4096) + (1 × 256) + (10 × 16) + (11 × 1) = 4,523
چگونه بسرعت اعداد دهگانی، باینری، اکتال و هگز را تبدیل کنیم شما با استفاده از برنامه ماشین حساب (Calculator) که در تمامی نسخههای ویندوز قرار دارد، میتوانید خیلی سریع اعداد هگز، اکتال، باینری و دهگانی را به یکدیگر تبدیل کنید. برای این منظور برنامه ماشین حساب را باز کرده، آن را در حالت Programmer قرار دهید (نسخههای قدیمی ویندوز بجای حالت Programmer از حالت Scientific) استفاده میکنند. در این حالت عملکردهای یک ماشین حساب پیشرفته در اختیار شما قرار میگیرد. در گوشه سمت چپ بالای ماشین حساب، شما چهار دکمه به نامهای Hex, Dec, Oct, و Bin میبینید. هر یک از این دکمهها به ترتیب با دستگاههای اکُتان، دهگانی، هگز، و باینری معادل هستند. برای تبدیل یک دستگاه به دیگری تنها کافی است که دستگاه مبداء را انتخاب کنید، سپس عدد مورد نظر خود را که در این دستگاه نوشته شده وارد کرده، و نهایتاً دکمه مربوط به دستگاهی که میخواهید عدد به آن تبدیل شود را فشار دهید. عدد تبدیل شده فوراً برای شما نمایش داده خواهد شد.
برای نمونه فرض کنید شما دکمه Bin را
انتخاب، و سپس عدد 11010010011011101 را وارد کردهاید. اگر دکمه Dec را
فشار دهید، عدد 215,482 را خواهید دید که نشان دهنده
عدد فوق در مبنای ده است. اگر دکمه Hex را فشار دهید، عدد 349BAبرای شما نمایش داده میشود که نشان دهنده
این عدد در مبنای شانزده است. و اگر دکمه Oct را فشار دهید، عدد 644672 برای شما نمایش داده میشود که نشان دهنده
این عدد در مبنای هشت است. برای تبدیل اعداد معمولی (اعدادی که در مبنای ده نوشته
شدهاند) کافی است دکمه Dec را انتخاب کرده، عدد مورد نظر خود را وارد کنید، و
یکی از دکمههای Hex, Oct, Bin را برای تبدیل آن انتخاب کنید.
اصولاً کار شبکه این است که دادههایی را از یک نقطه به نقطه دیگر انتقال دهد. بنابراین یکی از مهمترین چیزهایی که باید درک کنید، میزان و حجم دادههای انتقال داده شده است. عموماً چنین چیزی ظرفیت یا پهنایباند (bandwidth) نامیده میشود، و عبارت است از مقدار دادهایی که یک اتصال (connection) میتواند در طول یک زمان معین انتقال دهد.
اساسیترین واحد اندازهگیری پهنای باند بیت
در ثانیه است، که به اختصار به آن bps
گفته میشود. پهنای باند یعنی تعداد بیتهایی که یک اتصال میتواند در یک ثانیه
منتقل کند. معمولاً برای نمایش پهنای باند از ضرایب مختلف این واحد استفاده میکنند، مثلاً
کیلوبیت در ثانیه (Kbps)، میلیون بیت در ثانیه (Mbps)، و یا میلیارد بیت در ثانیه
(Gbps).
راهنمایی بخاطر داشته باشید که ”بیت در ثانیه“ و ”بایت در ثانیه“ با هم فرق میکنند. اگر سرعت چیزی
را بر حسب ”بیت در ثانیه“ در دست دارید و میخواهید آن را به
”بایت در ثانیه“ تبدیل کنید، آن را بر 8 تقسیم کنید. در این کتاب ما برای نشان
دادن ”بیت در ثانیه“ از حرف b کوچک، و برای نشان دادن ”بایت در ثانیه“ از حرف B بزرگ
استفاده میکنیم (bps, Bps). مثلاً 56 Kbps عبارت است از 56 هزار بیت در ثانیه، و 56 KBps یعنی 56 هزار بایت در ثانیه.
واحد اندازهگیری دیگری که
اغلب با آن برخورد میکنید هرتر (hertz) است. 1 هرتز تعداد دورانهایی است که یک
سیستم متناوب در هر ثانیه انجام میدهد. هرتز را به Hz نشان میدهند. برای هرتز
نیز ضرایب متعددی وجود دارد: هزار هرتز (کیلوهرتز KHz)، میلیون هرتز (مگاهرتز MHz)،
میلیارد هرتز (گیگاهرتز GHz). برای مثال پردازندهای که با سرعت 2.2GHz کار میکنند، در واقع ساعت داخلی
آن در هر ثانیه 2.2 میلیارد دور را طی میکند. جریان برق خانگی در
امریکا 60Hz و در و بسیاری از جاهای دیگر 50Hz است.
اصولاً در شبکه هرتز و ”بیت در ثانیه“
یک چیز هستند و گاهی اوقات آنها را به جای هم بکار میبرند. برای مثال
گفته میشود که کابل اترنت نازک در فرکانس 10 MHz کار میکند، و همچنین میتواند 10 میلیون
بیت در ثانیه (10Mbps) را با خودش حمل کند.
اصطلاح رابطه شبکه (network relationship) به این اشاره دارد که چطور
یک کامپیوتر از منابع کامپیوتر دیگری که در شبکه وجود دارد استفاده میکند. اساساً دو
رابطه شبکه وجود دارند: نظیر-به-نظیر
(peer-to-peer) و سرویسدهنده/سرویسگیرنده
(client/server). ساختار منطقی یک شبکه توسط
این دو رابطه تعریف میشود. برای درک بهتر این موارد، شما میتوانید آنها را با
مدلهای مختلف تجاری مقایسه کنید. مثلاً یک شبکه نظیر-به-نظیر بیشتر
شبیه شرکتی است که مدیریت غیرمتمرکز دارد، و تصمیمگیری بصورت محلی انجام میشود و منابع بر
اساس اولویتها فوراً مدیریت میشوند. ولی یک شبکه سروسگیرنده/سرویسدهنده بیشتر شبیه
شرکتی با مدیریت متمرکز است، که تصمیمات توسط افراد معدود و در مرکز گرفته میشود. شرایطی وجود
دارد که هم رابطه نظیر به نظیر و هم رابطه سرویس دهنده/سرویس گیرنده هر دو مناسب
هستند، و بسیاری از شبکههای کامپیوتری از هر دو آنها بهره میگیرند.
هم شبکههای
نظیر-به-نظیر و هم شبکههای سرویس دهنده/سرویس گیرنده، هر دو به چیزیهای نیاز
دارند که به آنها لایههای (layers) مختلفِ شبکه گفته میشود.
مثلاً هر دو آنها به یک اتصال فیزیکی نیاز دارند که کامپیوترها را به هم وصل کند،
هر دو آنها باید از یک پروتُکل (قرارداد) استفاده کنند، و غیره. از
این لحاظ، هر دو نوع شبکه به یکدیگر شباهت دارند. تفاوت هنگامی رخ میدهد که منابع
وابسته به شبکه بین همه کامپیوترها گسترده شده باشد، یا بصورت متمرکز فقط در چند
کامپیوتر سرویسدهنده (یا سرور) متمرکز شده باشد.
توجه
اساس کارکرد شبکهها به لایههای مختلفی تقسیم
میشود. ما مفهوم لایه، و اینکه در هر لایه چه اتفاقی میافند را در همین
فصل، در بخش ”مفهوم لایههای شبکه OSI“، توضیح خواهیم داد.
کامپیوترهای شبکه در رابطهی نظیر به نظیر
بایکدیگر بطور مساوی تماس برقرار میکنند. هر کامپیوتر مسئولیت این را دارد که
منابع خود را در اختیار کامپیوترهای دیگر موجود در شبکه قرار دهد. این منابع میتواند شامل فایلها، دایرکتوریها، برنامههای کاربردی،
دستگاهها (پرینترها، مودمها، فکسها)، و یا ترکیبی از این
موارد باشد. همچنین هر کامپیوتر مسئول دستیابی به منابع مورد نیاز خودش است که در
کامپیوترهای دیگر وجود دارد. در شبکههای نظیر-به-نظیر، هر
کامپیوتر میداند که منابع دیگر در کجا قرار دارند، و مسئولیت فراهم آوردن نیازهای
امنیتی نیز بر عهده کامپیوتری است که میخواهد به منابع دسترسی
پیدا کند. شکل 1-2 چنین شبکهای را نشان میدهد.

شکل 1-2 یک شبکه نظیر-به-نظیر با منابعی
که در کامپیوترهای مختلف توزیع شدهاند
توجه حتی در شبکههای نظیر-به-نظیر
هم میتوان یکی از کامپیوترهای شبکه را طوری اختصاص داد که فقط یک کار انجام
دهد. برای مثال، شما ممکن است یکی از کامپیوترهای خود را فقط به سیستم حسابداری و فایلهای
مربوط به آن اختصاص دهید، و از این کامپیوتر برای کارهای دیگری مثل واژهپردازی و
غیره استفاده نکنید، بصورتی که تمامی قدرت آن در اختیار سیستم حسابداری باشد. با
اینحال هنوز هم این کامپیوتر در حالت نظیر-به-نظیر عمل میکند، با این تفاوت که
فقط برای یک منظور از آن استفاده میشود.
در رابطهای سرویسدهنده/سرویسگیرنده، تمایز
مهمی بین دو دسته از کامپیوترهای شبکه وجود دارد؛ یک دسته کامپیوترهایی هستند که
سرویسدهنده هستند (که به آنها سرور [server] گفته میشود)، و دیگری
کامپیوترهایی که سرویس گیرندهاند (که به آنها کلایِنت [client] یا ایستگاهکاری [workstations] گفته میشود). یک شبکه
خالصِ سرویسدهنده/سرویسگیرند شبکهای است که در آن
کلیه منابع – از قبیل فایلها، دایرکتوریها، برنامهها، و دستگاههای مشترک (shared) - بصورت متمرکز میزبانی و مدیریت شده، و سپس توسط
کامپیوترهای سرویسگیرنده مورد دستیابی قرار میگیرند. هیچ یک از
کامپیوترهای سرویسگیرنده منابع خود را با دیگر کامپیوترهای سرویسگیرنده و یا سرویسدهنده به اشتراک
نمیگذارند. درعوض، کامپیوترهای سرویسگیرنده صرفاً حالت مصرف
کنندهگانی را دارند که از منابع به اشتراک گذاری شده توسط سرورها استفاده میکنند.
توجه
شبکههای سرویسدهنده/سرویسگیرنده را با
پایگاههای اطلاعاتی سرویسدهنده/سرویسگیرنده اشتباه
نگیرید. هرچند که هر دو اینها از نظر مفهومی به یک چیز اشاره میکنند، ولی یک ”سیستمِ پایگاه اطلاعاتی سرویسدهنده/سرویسگیرنده“ شامل
برنامهای است که بر روی یک سرور نصب میشود و به کلاینتها
(سرویسگیرندهها) سرویس میدهد. مسئولیت ارائه دادههایی که مشتریان
درخواست میکنند با سرور است، درحالی که مسئولیت فرمت بندی، نمایش و چاپ دادهها برای مصرف
کننده نهایی، برعهده کلاینت است. برای نمونه، Windows Server
2012 یک سیستم عامل شبکه سرویسدهند/سرویسگیرنده است،
درحالی که برنامههای SQL Server که توسط Oracle یا Microsoft ارائه میشوند نمونههایی از یک ”
پایگاه اطلاعاتی سرویسدهنده/سرویسگیرنده“ هستند.
در یک شبکه
سرویسدهنده/سرویسگیرنده، مسئولیت ارائه و سازماندهی منابعِ به
اشتراک گذاری شده، و همچنین مدیریت امنیت این منابع برعهده کامپیوترهای سرور است.
شکل 2-2 نشان میدهد که در این نوع از شبکهها منابع به چه صورت قرار میگیرند.

شکل 2-2 در یک شبکه سرویسدهنده/سرویسگیرنده منابع
بصورت متمرکزی نگهداری میشوند
همانطور که قبلاً اشاره شد، بسیاری از
شبکههای موجود هم جنبههایی از شبکه نظیر-به-نظیر را دارند و هم جنبههایی از شبکه
سرویسدهنده/سرویسگیرنده. قبل از اینکه تصمیم بگیرید کدام یک از
دو شبکه برای کار شما مناسب ترند، باید با مزایا و کاستیهای هر یک از آنها
آشنا شوید و بعداً بر همین اساس تصمیم بگیرید که کدامیک برای کارهای
شرکت شما مناسبتر است.
شبکههای نظیر-به-نظیر،
دارای چندین مزیت است که مخصوصاً آنها را برای شرکتهای کوچک مناسبتر
میکند:
§
به تجهیزات
سختافزاری ارزانتری نیاز دارد تجهیزات شبکههای نظیر-به-نظیر نسبتاً ارزان است. در این نوع
شبکهها منابع در چندین کامپیوتر گسترده میشوند، بنابراین
نیازی به سرورهای گران قیمت نیست. معمولاً باری که بر روی هر استگاهکاری میافتد نسبتاً کم
است (البته نه همیشه).
§
مدیریت
آنها اسان است
به شرطی که کامپیوترهای زیادی در شبکههای نظیر-به-نظیر
وجود نداشته باشد، روی هم رفته نصب و مدیریت این نوع شبکهها آسان است. دلیل
آن هم این است که هر کامپیوتر مدیریت خودش را دارد، و کار مدیریت کل شبکه میان
کسانی تقسیم میشود که از این کامپیوترها استفاده میکنند و یا مسئولیت
آنها را بر عهده دارند.
§
به هیچ نوع
از سیستم عاملهای شبکه نیازی ندارند شبکههای نظیر-به-نظیر
به سیستمعاملی که صرفاً برای کارهای شبکه تخصیص یافته نیازی ندارند. شما میتوانید این نوع
شبکهها را با استفاده از نصب ویندوز 7 یا 8 بر روی تمام ایستگاههای کاری شرکت بنا
کنید. این سیستمعاملهای سرویسگیرنده دارای کلیه ویژگیهای لازم برای یک
شبکه نظیر-به-نظیر هستند. همچنین شما میتوانید اینکار را توسط
کامپیوترهای که بر روی آنها یونیکس (UNIX)
یا لینوکس (Linux) نصب شده انجام دهید، هر چند
اینکار کمی پیچیدههر است).
§
افزونگی
داخلی بیشتر
درصورتی که شما شبکه کوچکی داشته باشید که حداکثر شامل 20 الی 30 کامپیوتر
باشد و هر کدام اطلاعات مهمی را ذخیره کنند، اگر یکی از آنها خراب شود، شما هنوز
هم به قسمتهای مهم دیگر دسترسی خواهید داشت. یک شبکه نظیر-به-نظیر بدلیل افزونگی (redundancy) بیشتری که نسبت به شبکه سرویسدهنده/سرویسگیرنده دارد، میتواند در مقابل
خرابیهای احتمالی مقاومت بیشتری داشته باشد.
البته این نوع شبکهها دارای کاستیهایی نیز هستند،
به ویژه وقتی صحبت بر سر شبکههای بزرگی باشد که نیازهای پیچیدهتری دارند. معایب
این نوع شبکهها عبارتند از:
§
ممکن است
بر عملکرد کاربر تاثیر داشته باشند اگر منابع یکی از ایستگاههای کاری بطور
مکرر توسط کامپیوترهای دیگر موجود در شبکه استفاده قرار گیرد، این باعث میشود سرعت عملکرد
این ایستگاهکاری پایین بیاید و کسی که از این کامپیوتر استفاده میکند نتواند کارهای
خود را بصورت مطلوب انجام دهد.
§
امنیت
زیادی ندارند
شبکههای نظیر-به-نظیر به اندازه شبکههای سرویسدهنده/سرویسگیرنده ایمن
نیستند، دلیش هم این است که شما نمیتوانید مطمئن باشید که تمام افرادی که در این
شبکه حضور دارند کامپیوتر خود را بدرستی مدیریت میکنند. در واقع در
شبکههایی با هر اندازه (مثلاً بیش از ده نفر) شما میتوانید انتظار
داشته باشید که حداقل چند نفر از آنها کامپیوترهای خود را به خوبی مدیریت نمیکنند. به علاوه، سیستمعاملهایی
مانند Windows XP و یا Macintoshکه برای ایستگاههای
کاری از آنها استفاده میشود، بعنوان یک سیستمعامل شبکهِ ایمن طراحی نشدهاند.
§
بکآپ گیری
از آنها مشکل است
بکآپ گیری (پشتیبانی گیری) از دادههایی که میان ایستگاههای کاری زیادی
پخش شدهاند، حقیقتاً مشکل است، و درست نیست بک آپ گیری به کاربرانی محول شود که
خودشان از این ایستگاههای کاری استفاده
میکنند. تجربه نشان داده که اگر این کارِ مهم به کاربران محول شود، در بیشتر
موارد بخوبی انجام نمیگیرد.
§
کنترول بر
روی حفظ نسخههای مختلف اطلاعات مشکل است در یک شبکه نظیر-به-نظیر که
فایلها بر روی کامپیوترهای مختلف ذخیره شدهاند، کنترل نسخههای مختلف اسناد
بسیار مشکل خواهد بود.
شبکههای سرویسدهنده/سرویسگیرند این انتخاب
را فراهم میکنند که با تخصیص تجهیزات مناسب برای هر منبع، بتوانیم منابع را بصورت
متمرکر مدیریت کنیم. معمولاً از این نوع شبکهها در جاهایی
استفاده میشود که بیشتر از 10 کابر وجود داشته باشد، که دلایل متعدد خوبی هم برای آن
وجود دارند:
§
از
امنیت بالایی برخوردار هستند چند چیز است که باعث میشود یک شبکه سرویسدهنده/سرویسگیرند ایمن باشد.
دلیل اول: بدلیل اینکه منابعِ مشترک در مکان متمرکزی قرار دارند، میتوان آنها را در
همان نقطه مدیریت کرد. مدیریت منابعی که در کامپیوترهای سرور جمع شدهاند بسیار آسانتر
از منابعی است که در میان دهها و یا صدها کامپیوتر پراکنده شده است. دلیل
دوم: معمولاً سرورها از نظر فیزیکی در مکانهای امنی مثل اطاقهای قفلدار و دربسته قرار
میگیرند. امنیت فیزیکی بخش مهمی از امنیت شبکه را تشکیل میدهد، و چنین کاری
را نمیتوان درمورد شبکههای نظیر-به-نظیر پیاده کرد. سوم اینکه: سیستمعاملهای شبکه طوری
طراحی شدهاند که از امنیت بیشتری برخوردار باشند. به شرط اینکه این شبکهها خوب مدیریت
شوند، سرورهای آنها را نمیتوان بسادگی”هک“ کرد.
§
سرعت بالا گرچه سرورهای تخصیص یافته از
کامپیوترها و ایستگاههای کاری معمولی گرانتر هستند، ولی
در عوض دارای عملکرد و سرعت بالایی هستند، و طوری بهینه شدهاند که بتوانند
بصورت همزمان به نیازهای کاربران متعدد پاسخ دهند.
§
امکان بک
آپ گیری متمرکز
هنگامی که دادههای حساس شرکت بصورت متمرکز در سرورها قرار میگیرند، بک آپ گیری
از آنها نیز خیلی سادهتر میشود. غالباً بک آپ
گیری در هنگام شب، و یا در زمانی انجام میگیرد که سرورها بیکار
باشند و در دادهها تغییری بوجود نیاید. گذشته از راحتی کار، بک آپ گیری متمرکز خیلی
سریعتر از بک آپ گیری غیرمتمرکز انجام میشود.
§
بسیار قابل
اتکا هستند اگر
چه این درست است که در شبکههای نظیر-به-نظیر افزونگی درونی بیشتری وجود دارد،
ولی رویهم رفته یک شبکه سرویسدهنده/سرویسگیرنده میتواند بیشتر قابل
اتکا باشد. غالباً سرورهای اختصاصی افزونگی بیشتری نسبت به ایستگاههای کاری معمولی
دارند. آنها میتوانند در برابر خرابی دیسکها و پردازندهها، و نیز قطعی
برق، مقاومت بیشتری از خود نشان دهند و تازمانی که قطعه معیوب تعویض نشده به کار
خود ادامه دهند. علاوهبراین، بدلیل اینکه یک سرور اختصاصی تنها یک
وظیفه برعهده دارد، پیچیدهگی آن کمتر، و قابلیت اتکاء به آن افزایش مییابد. در مقابل
این، شبکههای نظیر-به-نظیر قرار دارند که
عملیات کاربران در یک بخش میتواند قابلیت اتکاء به آن ایستگاه کاری را کاهش
دهد. برای مثال، در اینجور از مواقع خاموش و روشن کردن کامپیوترها کار غیر معمولی
بشمار نمیرود، درحالی که سرورهای اختصاصی بدون اینکه نیاز به راه اندازی مجدد داشته
باشند، ماهها روشن و مشغول بکار هستند.
شبکههای سرویسدهنده/سرویسگیرند معایبی نیز
دارند، به ویژه برای شرکتهایی که دارای مدیر شبکه داخلی نیستند یا میخواهند هزینهها را تا آنجا که
امکان دارد به حداقل برسانند. کاستیهای این نوشبکهها عبارتند از:
§
برای
مدیریت آنها به افراد حرفهای نیاز است معمولاً شبکههای سرویسدهنده /سرویسگیرند، حتی اگر
شبکه نیز کوچک باشد، بازهم به برخی سطوح مدیریتی نیاز دارند. برای مدیریت این شبکهها دانستن زیر و
بم شبکه و نیز داشتن تجربه لازم است. در این موارد یا شما میتوانید خوتان مدیر
شبکه استخدام کنید و یا از شرکتهای دیگری که چنین خدماتی را ارائه میدهد استفاده
کنید.
§
به
تجهیزات سختافزاری بیشتری نیاز دارند علاوه بر ایستگاههای کاری که
کاربران از آنها استفاده میکنند، برای این نوع شبکهها شما باید
سرورهایی را نیز تدارک ببینید. سرورها نسبت به کامپیوترهای معمولی بزرگترند، و مقدار زیادی حافظه RAM، و
دیسک سخت دارند. بعلاوه شما به یک سیستم عامل شبکه، با تعداد مناسبی لایسنس (مجوز)، نیاز دارید، که
این خودش چندین هزار دلار به هزینه سختافزار اضافه میکند. برای شرکتهای بزرگ، این
هزینه به دهها هزار دلار بالغ میشود.
بطور خلاصه، اگر میخواهید یک شبکه کوچک
ایجاد کنید که شامل 10 تا 15 کاربر است، از شبکههای نظیر-به-نظیر
استفاده کنید. و اگر کار شما گستردهتر از این بود آنگاه شبکههای سروسدهنده/ سرویسگیرنده را مد نظر
قرار دهید. بدلیل اینکه بیشتر شبکهها بر اساس مفهوم سروسدهنده/ سرویسگیرنده بنا میشوند، در این کتاب
هم منظور ما از شبکه همین است.
حال که با دو روش اصلی تعامل کامپیوترها
با یکدیگر در شبکه آشنا شدید، بیایید ببینیم چه کارهایی را میتوانید با شبکه
انجام دهید. برخی از قابلیتهای متداول شبکه در بخشهای آتی مورد
بررسی قرار میگیرند.
اصولاً دلیل اولیه داشتن یک شبکه، به
اشتراک گذاری فایلها بود. در واقع، در دهه 1980 هدف اصلی شرکتهای کوچک و متوسط از
نصب شبکه تنها این بود که بتوانند چنین کاری را انجام دهند. این نیاز غالباً به این دلیل پیش میآمد که آنها میباید فایلهای
مربوط به سیستمهای حسابداری خود را در شبکه قرار میدادند. البته
هنگامی که برای این منظور شبکه نصب میشد، امکان به اشتراک
گذارشتن فایلهای دیگر نیز فراهم میشد.
معمولاً
به اشتراک گذاری فایل، شامل فایلهای برنامههای واژهپرداز، صفحاتگسترده، و دیگر
فایلهایی است که کاربران نیاز دارند تا بطور مکرر آنها را مورد دستیابی قرار
دهند. برای اینکار نیاز به یک دایرکتوری و یا دیسک درایو مشترک است که کاربران
شبکه آن را مورد دستیابی قرار میدهند. در اینجا باید مکانیزمی برقرار باشد تا
مطمئن شویم در آنِواحد، تنها یک کاربر میتواند محتوای فایل را تغییر دهد. چنین مکانیزم
قفل کردن فایل (file locking) نامیده میشود. دلیل اینکه
شما نمیخواهید در آنِواحد چندین کاربر قادر باشند یک فایل را تغییر دهند
این است که کاری که هر یک از آنها انجام میدهند، بدون اینکه خودشان
متوجه باشند، ممکن است با کار دیگران مغایرت (conflicting) داشته باشد. بیشتر برنامهها توانایی این را
ندارند تا اجازه دهند در آنواحد چندین تغییر بر روی
یک فایل اعمال شود و مشکلات بوجود آمده را نیز حل کنند.
توجه
بیشتر برنامههای مربوط به
پایگاههای اطلاعاتی اجازه میدهند تا چندین کاربر بطور همزمان به اطلاعات
دسترسی داشته باشند. اینکار توسط مکانیزمی صورت میگیرد که به آن قفل
کردن سطر (row locking) میگویند. اینکار باعث می شود در آنواحد تنها یک
کاربر بتواند تغییراتی را در یک رکورد انجام دهد.
سیستمعاملهای شبکه که سرویس
به اشتراک گذاری فایل را ارائه میهند، مسئولیت مدیریت امنیت فایلهای مشترک را نیز
برعهده دارند. این مدیریتهای امنیتی میتواند کنترل کند که چه کسی اجازه دسترسی به
چه فایلهایی را دارد و دسترسی او از چه نوعی است. برای مثال، برخی از کاربران
ممکن است تنها اجازه داشته باشند تا فایلهای مشترک خاصی را مشاهده
کنند، درحالی که برخی دیگر از آنها اجازه دارند تا آن فایلها را تغییر داده
و یا آنها را حذف کنند.
درکنار به اشتراک گذاری فایلها، سرویس
دیگری که مورد استفاده قرار میگیرد، به اشتراک گذاری چاپگر است. این درست است
که امروزه قیمت چاپگرها آنقدر پایین آمده که اگر بخواهید میتوانید در کنار
میز کارکنان یک دفتر، یک چاچگر قرار دهید، ولی رویهم رفته، هنوز هم
به اشتراک گذاری چاپگر میان کاربران یک شبکه صرفه اقتصادی دارد.
به اشتراک گذاری چاپگر شما را قادر میکند تا از تعداد
چاپگرها مورد نیاز کم کنید، و در عوض چاپگرهای باکیفیتتری را تهیه کنید.
دستگاههای کپی دیجیتال جدید—که به آنها چاپگرهای چندکاره نیز گفته میشود— میتوانند در هر
دقیقه بیش از 80 صفحه را چاپ کنند و ویژگیهای خاصی را نیز ارائه میدهند. قیمت این
چاپگرها برخی اوقات به بیش از 20000 دلار بالغ میشود و به اشتراک
گذاری چنین چاپگرهای کاملاً معقول است.
به اشتراک گذاری چاپگر به چندین روش
انجام میشود. متداول ترین روش استفاده از صفهای چاپ (print queues) در یک سرور است. تا وقتی چاپِ فعلی به اتمام
نرسیده، یک صفِ چاپ بقیه کارهای چاپی را در صف نگاه میدارد و پس از
اینکه کار جاری پایان یافت، کار بعدی را به چاپگر میفرستد. استفاده از
”صف چاپ“ برای ایستگاههای کاری مناسب است، زیرا آنها بدون اینکه
منتظر بمانند تا چاپگر آزاد شود، میتوانند کار خود به صف چاپ بفرستند. هر موقع
نوبت آنها رسید، چاپگر کار آنها را چاپ خواهد کرد.
روش دیگر به اشتراک گذاری چاپگر در یک
شبکه این است که به هر ایستگاهکاری اجازه داده شود تا مستقیماً به چاپگر
دسترسی داشته باشد (بیشتر چاپگرها میتوانند طوری تنظیم شوند
که درست مانند یک ایستگاه کاری به شبکه متصل شوند). در این حالت، معمولاً هر ایستگاه کاری باید
منتظر بماند تا اگر ایستگاههای دیگری با چاپگر کار میکنند، کار آنها
تمام شود.
چاپگرهای شبکه که از صف چاپ استفاده میکنند دارای یک سرور
چاپ (print server) هستند که وظیفه فرستادن هر
کار چاپی به چاپگر را برعهده دارد. طریقه اتصال چاپگر و سرور چاپ میتواند به طرق زیر
باشد:
§
بوسیله یک
فایل و یک سرور چاپ که یا بصورت مستقیم به چاپگر متصل شده و یا از طرق شبکه.
§
بوسیله
کامپیوتری که به شبکه متصل شده، و چاپگری که به این کامپیوتر متصل است. برای اینکه
کامپیوتر کار یک ”سرور چاپ“ را انجام دهد، باید نرمافزار خاصی را
اجرا کند.
§
بوسیله کارت
شبکهای (NIC) که در داخل خود چاپگر قرار دارد، و حاوی سختافزار لازم است تا
بجای یک ”سرور چاپ“ عمل کند. برای مثال، بسیاری از چاپگرهای لیزری حاوی یک گزینه
هستند که خریدار میتواند در صورت نیاز آن را اختیار کند. این
گزینه داشتن یک کارت شبکه درونی است که در داخل چاپگر قرار میگیرد، و میتواند
بعنوان یک ”سرور چاپ“ عمل کند. چنین گزینهای بسیار کم هزینهتر از موقعی است
که بخواهیم یک کامپیوتر را فقط بعنوان ”سرور چاپ“ اختصاص دهیم.
§
از طریق
کاربرد سخت افزار مخصوص ”سرور چاپ“. این سختافزار دستگاهی به
اندازه دو برابر یک قوطی کبریت است و یک سر آن به پورت (parallel) و یا (USB)
پرینتر متصل میشود و سر دیگر آن به شبکه. هنگامی که شما پرینتر پیشرفتهای که حاوی
اتصالات شبکه و یا ”سرور چاپ“باشند در اختیار ندارید، این دستگاه ارزان قیمت میتواند انتخاب خوبی
برای به اشتراک گذاری چاپگر باشد.
همانگونه که فایلها در شبکه به
اشتراک گذاشته میشوند، شما اغلب میتوانید برنامهها را نیز به
اشتراک بگذارید. برای مثال، اگر شما لایسنس مناسبی داشته باشید، میتوانید برخی از
برنامهها را روی سرور شبکه ذخیره کنید تا کاربران از آن استفاده کنند. هنگامی که
یک ایستگاه کاری میخواهد برنامهای را اجرا کند،
این برنامه را از روی شبکه بارگذاری کرده و آن را به حافظه خودش منتقل میکند، دقیقاً به
همان صورتی که با فایلهای محلی این کار را انجام میدهد، و نهایتاً
برنامه بطورت عادی اجرا میشود. اگر برنامهها بصورت متمرکز
در یکجا ذخیره شوند، اینکار هم باعث میشود تا از حجم دیسکهای مورد نیاز
برای هر ایستگاه کاری کم شود، و هم مدیریت برنامهها راحتتر گردد. برای
نمونه، اگر میخواهید نسخه جدیدتر یک برنامه را نصب کنید، بجای آنکه آن را روی تمام
کامپیوترها به روز کنید، تنها کافی است این نسخه جدید را روی سرور نصب کنید.
نوع دیگری
از سرویسدهنده برنامه که میتوانید در شبکه داشته باشید این است که فقط برنامههای
نصب کننده (setup programm) را روی شبکه قرار دهید. در
اینحالت، برای برنامهای مورد نظر روی سرور یک دایرکتوری ساخته میشود و محتوای CDمربوط به برنامه در این
دایرکتوری کپیمیشود. هر ایستگاه کاری بجای اینکه برنامه نصب کننده را از روی CD اجرا
کند، آن را از روی شبکه بارگذاری کرده و آن را برای خودش نصب میکند. اینکار باعث
میشود از حجم سیدیها و یا دیویدیهای مورد نیاز کم شود و برنامهها نیز بصورت
سریعتر و بهتری نصب شوند.
احتیاط مطمئن
شوید هر برنامهای که آن را بر
روی سرور شبکه میزبانی میکنید دارای مجوزهای لازم باشند. بیشتر مجوزهایی که برای برنامهها صادر میشود اجازه نمیدهند یک برنامه روی چندین کامپیوتر اجراء
شود. حتی اگر قرار باشد فقط یک نسخه از برنامه روی سرور کپی شود تا بقیه کاربران
شبکه بتوانند از آن استفاده کنند، شما باید برای هر کاربر یک مجوز داشته باشید. برنامههای مختلف مجوزهای مختلفی را ارائه میدهند، برخی از
آنها از شما میخواهند که برای
هر کاربر یک مجوز بگیرید، برخی میخواهند که برای یک کامپیوتر یک مجوز
بگیرید، برخی از آنها اجازه میدهند کاربران شبکه از برنامه استفاده کنند، و غیره. مطمئن شوید که شرایط توافقنامهِ
مجوز (license agreements) را مطالعه کرده باشید و
بعداً به آن عمل کنید.
این روزها ایمیل (e-mail) یکی از مهمترین و ارزشمندترین منابع شبکه را تشکیل
میدهد. ایمیل نه فقط میتواند برای ارتباط داخلی یک شرکت مورد استفاده
قرار گیرد، بکله میتواند وسیلهای برای ارتباط با
افراد خارج از شرکت نیز باشد.
سیستمهای ایمیل را میتوان به دو دسته
تقسیم بندی کرد: آنهایی که برپایه فایل هستند، و آنهای که برپایه کلاینت/سرور
هستند. سیستم ایمیل-فایلی از یک سری فایهایی تشکیل میشود که بر روی
مکان مشترکی در سرور ذخیره میشوند. در اینحالت کاری که سرور انجام میدهد تنها به ذخیره
و ارائه دسترسی محدود میشود و کاری بیش از این انجام نمیدهد. دسترسی داشتن
به سیستمِ ایمیل-فایلی از دنیای خارج (مثلاً اینترنت)، به اتصالاتی نیاز دارد که
توسط کامپیوتری انجام میگیرد که سرور درگاه (gateway server) نامیده میشود و با نرمافزار خاصی که بر
روی آن نصب شده کار رد و بدل کردن ایمیلها را بر عهده دارد.
در سیستم ایمیلی کلاینت/سرور، سرور
ایمیل حاوی پیامها است و مسئولیت اتصالات تمام ایمیلها، چه در داخل
شرکت باشد و چه خارج از آن، بر عهده همین سرور است. سیستمهای ایمیلی
کلاینت/سرور، مانند Microsoft Exchange و Lotus Notes، نسبت به سیستمهای فایلی خیلی
ایمنتر و قدرتمندتر هستند. آنها ویژگیهای اضافی را ارائه میهند که شما را
قادر میکند برای انجام کارهای داخلی نظیر صدور فاکتور و یا خرید، آنها را توسط
سیستمهای ایمیل بصورت خودکار انجام دهید.
برای
شرکتهای کوچک (با کمتر از 25 نفر پرسنل)، هرچند ایمیل اهمیت زیادی دارد، ولی
معمولاً نصب یک سرور ایمیل اختصاصی نیز کار پرهزینهای است. در عوض،
این شرکتها میتوانند از راهحلهای میزبانی که از طرف شرکتهای بزرگ ارائه میشود، مثل Google Domains
، Microsoft’s
Office 365 for businesses ، و یا Microsoft’s hosted Exchange، استفاده کنند. علاوه بر موارد ذکر شده، سرویسهای ایمیلی
میزبانی شده فراوانی وجود دارند.
توجه
در سیستمهای ایمیلی
میزبانی شده، شما میتوانید از نام دامنه (domain
name)
خودتان استفاده کنید.
سرویس مهم دیگری که خیلی از شبکه ارائه
میدهند ” استفاده
از راه دور“ یا ” دستیابی از راه دور“
(remote access) به منابع شبکه است. در شبکههایی که چنین
ویژگی را دارند، کاربران هنگامی که در سفر هستند میتوانند از مکان
دوری مانند هتل به فایلها و ایمیلهای خود دسترسی داشته باشند. دستیابی از راه
دور میتواند جنبههای مختلفی داشته باشد. در زیر به برخی روشهای ” دستیابی از
راه دور“ اشاره شده است:
§
نصب یک ”شبکه
خصوصی مجازی“ یا
(VPN)[2]
بر روی یک سرور ویندوزی، که میتواند توسط اتصالات اینترنتی یک شرکت مورد دستیابی
قرار گیرد.
§
بکارگیری یک
ایستگاه کاری در شبکه و وادار کردن کاربران به استفاده از یکی از برنامههای کنترل از راه
دور مثل pcAnywhere تولید شرکت Symantec یا GoToMyPC از شرکت Citrix.
§
نصب یک سرور
اختصاصی VPN، که به اینترنت متصل شده و از طریق آن استفاده کنندهگان میتوانند به طریقه
امنی به منابع موجودِ شبکه شرکت دسترسی داشته باشند.
§
نصب Windows Terminal Services (روی یک سرور ویندوزی) یا برنامه XenDesktop تولید شرکت Citrix،
که اجازه میدهد یک سرور واحد بتواند همزمان چندین جلسه متقاضی (client sessions) را میزبانی کند. هر یک از این جلسات از نظر کاربر
نهایی مانند یک کامپیوتر مستقل بنظر میرسد.
انتخاب یک راهحل مناسب برای
”دسترسی از راه دور“، لازم است شما ببینید که کاربران میخواهند چه کاری را
از راه دور انجام دهند، تعداد کاربران چقدر است (هم تعدادِ کلِ کاربران و هم تعداد
کاربرانی که همزمان میخواهند کار کنند)، و نهایتاً اینکه چقدر میخواهید هزینه
کنید. برای اطلاعات بیشتری در مورد دسترسی از راه دور به بخش 8 رجوع کنید.
شما باید شبکه
گسترده یا (WAN)[3]
را بعنوان یک ”فراشبکه“ تصور کنید. اگر بخواهیم ساده بگوییم، یک WAN
عبارت است از چندین شبکه محلی (LAN)[4]
که به یکدیگر متصل شدهاند. بسته به اینکه LANها چند وقت یکبار نیاز دارند تا به یکدیگر متصل شوند، به چه پهنای باندی
نیاز دارند، و فاصله میان این LANها
چقدر است، اتصال آنها میتواند به طرق گوناگونی انجام گیرد. این راهها شامل اجاره
تمام وقت خطوط تلفنی باسرعت Kbps 56، خطوط DS1
(T-1) با
سرعت Mbps 1.544،
خطوط DS3 با سرعت 44.736 Mbps، اتصالات اترنت (Ethernet) با سرعت 100 Mpbs یا 1 Gbps،
و یا مواردی شبیبه اینها (مثل اجاره ماهوارههای خصوصی) هستند
که میتوانند اطلاعات را با با سرعتهای بالاتری مابین LANها منتقل کنند. شما همچنین میتوانید با استفاده از VPNها روی اینترنت یک WAN را ایجاد کنید. هر چند در روش آخر معمولاً پهنای
باند شبکههای مختلف ناسازگارهایی را بوجود میآورد، ولی غالباً
ارزانترین راهحل همین است.
هنگامی که کاربران یکی از LANها بخواهند به منابع موجود در LAN دیگر
دسترسی پیدا کند، ما یک WAN را ایجاد میکنیم. برای مثال، سیستم [5]ERP یک
شرکت ممکن است بر روی آن LAN که در اداره مرکزی قرار دارد درحال اجرا باشد، ولی
یکی از انبارهای شرکت که در مکان دوری قرار دارد، نیاز داشته باشد تا به فهرست
دارائیها و حمل و نقل این سیستم دسترسی داشته باشد.
بعنوان یک قاعده کلی، اگر بتوانید
سیستمی را طراحی کنید که به WAN نیازی نداشته باشد، آنگاه وضعیت شما بهتر خواهد
بود، زیرا معمولاً اتصالات WAN پرهزینه هستند. ولی نهایتاً این ساختار جغرافیایی و
مدیریتی یک شرکت است که تعیین میکند از WAN استفاده شود.
اینترنت برای بخشهای تولید بسیاری از
شرکتها حیاتی شده، و غالباً اتصال به اینترنت جزء مهمتر سرویسهای شبکه محسوب میشود. انواع مختلفی
از سرویسها در اینترنت وجود دارند، از جمله ایمیل، استفاده از وِب، گروههای خبری.
برای یک شبکه، یک اتصال اینترنتی شامل
یک اتصال مخابراتی به یک ISP[6] است که با استفاده از یک اتصال فیزیکی انجام میشود. اتصالات
فیزیکی دامنه وسیعی دارد و میتوانند از یک خط استیجاری DSL شروع
شود و به اتصالات اترنتی با سرعت 1 گیگا بایت یا بیشتر هم برسند. این خط به
ساختمان شرکت کشیده میشود و توسط یک رهیاب اختصاصی به LAN
داخلی متصل میشود. سپس این رهیاب مسیر بستههای داده (data packets) را بین شبکه محلی و اینترنت پیدا کرده و آنها را
به سمت مناسب هدایت میکند. امنیت اینترنت توسط فیلتر کردن دادههایی که از رهیاب
عبور میکنند، یا بیشتر توسط یک سیستم فایروال (firewall)
که بین رهیاب و LAN قرار میگیرد، انجام میشود. سیستم
فایروال روی یک کامپیوتر اجرا میشود (و یا اگر بصورت یک دستگاه سختافزاری باشد، در
خود این دستگاه تعبیه شده است) و به شما کمک میکند که شبکه خود
را در برابر تهدیدهای مختلف ایمن کنید.
همانطور که از نامش پیدا است، اینترانِت (intranet) یک شبکه داخلی است که از
اینترنت تقلید میکند. برای مثال، یک شرکت ممکن است اینترانتی را نصب کرده باشد که یک سرویس
دهنده وِب را میزبانی میکند که کلیه اسنادی که شرکت آنها را برای
استفادههای داخلی چاپ کرده، مانند فرمهای خرید، دفترچههای راهنما و غیره
را ذخیره کرده باشد. اینترانتها میتوانند انواع مختلفی از
سرویسهای اینترنتی، نظیر سرویس انتقال فایل (FTP)، را میزبانی کنند. معمولاً
قرار نیست خارج از LAN یک شرکت به اینترانت آن دسترسی پیدا
کرد (هر چند با روشهای میتوان این کار را انجام داد) و آنها تنها نسخههای بسیار کوچکی
از اینترنت هستند که برای مصارف داخلی خود شرکت طراحی شدهاند.
درک فنآوریها، سرویسها، و ویژگیهای اینترنت
پیچیده است. شما در بخش 4 مطالب بیشتری درمورد برخی از سختافزارهای شبکه، و
چگونگی عملکرد اینترنت، یاد خواهید گرفت.
تعریف xANهای مختلف در چند سال اخیر اصطلاحات بیشماری برای انواع مختلف شبکه ابداع شده که در
واقع همه آنها به WAN اشاره میکنند، و معمولاٌ بجای W حرف
دیگری قرار میگیرد. برای نمونه DAN= distance area network)) شبکه راهدور، (area network metropolitan =MAN) شبکه شهری، (CAN= campus area network) شبکه دانشگاه، و حتی (personal area network =(PAN شبکه شخصی، که نوعی فنآوری است که توسط IBM ارائه شده بود و هنگامی که دو
فرد با هم دست میدهند، میتواند از طریق سطح پوست اطلاعاتی را میان آنها رد و بدل کند. همه این
اصطلاحات، و برخی دیگر که در اینجا نامی از آنها نبردم، کمی احمقانهاند. پیشنهاد میکنم به همین دو
اصطلاح اصلی، یعنی LAN و WAN، بسنده کنید.
وقتی شما اطلاعات مهم و سرًی را بر روی
یک شبکه به اشترک میگذارید، حتماً باید امنیت این منابع را نیز
درنظر بگیرید. کاربران و مدیران باید کمک کنند تا سطح مناسبی برای امنیت شبکه و
اطلاعات مختلف ذخیره شده در آن تنظیم شود، و آنها باید تعیین کنند که چه کسی به چه
منابعی دسترسی داشته باشد و چه کسی نداشته باشد.
امنیت شبکه به عوامل مختلفی بستگی دارد،
که از جمله میتوان به این موارد اشاره کرد: ویژگیهای سیستمعامل شبکه، طرح
کابل کشی، اتصال به شبکههای دیگر، ویژگیهای ایستگاههای کاری، عملیاتی
که کاربران انجام میدهند، سیاستهای امنیتی مدیریت
شرکت، و اینکه ویژگیهای امنیتی چگونه پیادهسازی و مدیریت میشوند. همه این
عوامل مثل یک زنجیر به هم پیوستهاند، هر حلقه معیوبی که در این زنجیر پیدا شود
باعث از هم گسیختگی آن خواهد شد. عیبهای امنیتی میتوانند
پیامدهای شدیدی در پی داشته باشند، بنابراین معمولاً امنیت شبکه یک جزء بسیار مهم
هر شبکه را تشکیل میدهد. برای بررسی بیشتر امنیت شبکه به بخش 9
مراجه کنید.
مدل OSI[7] کلیه مِتُدها و قراردادهای (protocols) لازم برای اتصال یک کامپیوتر به کامپیوتر دیگر روی
شبکه را تعریف میکند. این یک مدل مفهومی یا ذهنی است که اغلب در طراحی و مهندسی شبکه بکار
میرود. عموماً در جهان-واقعی شبکهها از مدل OSI
پیروی میکنند، هرچند بین نظریه و پیادهسازی واقعی تفاوتهایی
وجود دارد. با اینحال مدل OSI روش بسیار خوبی برای فهم و تجسم رابطه کامپیوترها
در شبکه بایکدیگر را ارائه میدهد و دانستن آن برای هر کسی که در حوزه شبکه کار میکند الزامی است.
تقریباً کلیه کارفرمایان انتظار دارند که تکنیسینهای شبکه که برای
آنها کار میکنند با مدل OSI آشنا باشند، و در بیشتر آزمونهای گواهینامه شبکه سئولات
مربوط به آن مطرح میشوند. ممکن است این مبحث خیلی خشک و بیروح بنظر برسد،
ولی یادگرفتن آن اهمیت دارد!
مدل OSI یک
چهارچوب کلی برای اینکه شبکههای نوین چگونه کار میکنند را تعریف میکند. در این مدل
متدها و قراردادهای لازم برای اتصال یک شبکه به هفت لایه مختلف تقسیم بندی میشود. هر لایه
بالایی به سرویسهایی متکی است که لایه پایینتر از آن ارائه میدهد. اگر شما
بخواهید این را با یک کامپیوتر شخصی مقایسه کنید، آنگاه سختافزار کامپیوتر
پایینترین لایه را تشکیل میدهد، و راهاندازهای (drivers) سیستمعامل که به این سختافزارها تکیه دارند،
لایه بالاتر بعدی را تشکیل میدهند. خود سیستمعامل که به راهاندازها تکیه دارد
لایه بالاتر بعدی را تشکیل میدهد. این روند تا آنجا ادامه پیدا میکند تا یک برنامه
دادههایی را روی صفحه نمایش شما چاپ میکند. در شکل 3-2 هفت لایه
مختلف مدل OSI نشان داده شده است.

شکل 3-2 لایههای هفتگانه مدل OSI
توجه
کاهی اوقات مدل OSI، مدل
هفتگانه نیز نامیده میشود. این مدل در سال 1983 توسط سازمان
استاندارد جهانی توسعه داده شد و جزئیات آن در استاندارد شماره 7498 مستند شده است.
برای برقراری یک اتصال کامل، دادهها حرکت خود را از
یک کامپیوتر که لایه بالایی را تشکیل میدهد شروع میکنند و به سمت
پائینترین لایه، که معمولاً یک سیم است حرکت میکنند. سپس از این
لایه پایئنی به سمت کامپیوتر دیگر حرکت میکنند و از هفت لایه آن
بالا میروند. در بخشهای بعدی هر یک از این لایهها شرح داده میشوند و تا آنجا که
امکان داشته باشد با سیستمهای واقعی شبکه مقایسه میشوند.
لایه پایینی، یا لایه 1، لایه فیزیکی (physical layer) نامیده میشود. این لایه ویژگیهای اتصال دهنده
فیزیکی، که اتصالات شبکه را تشکیل میدهند، تعریف میکند. لایه فیزیکی
پایینترین سطحی است که دادهها حقیقتاً میتوانند بین گرههای یک شبکه
فیزیکی حرکت کنند. این لایه میتواند چیز محسوسی مانند یک کابل شبکه، یا در مورد شبکههای بیسیم میتواند امواج
رادیویی باشد. لایه فیزیکی همچنین شامل هر گونه دستگاهی که مابین اتصال دو
کامپیوتر شبکه قرار میگیرند نیز میشود. بنابراین
دستگاههایی مانند رهیابها، سوئیچها، آنتنهای ماهوارهای، و غیره، همه
جزیی از لایه فیزیکی هستند.
اتصالات فیزیکی یا میتوانند نقطه به
نقطه باشند (point to point)، که در آن اتصال مابین دو
نقطه است، یا میتوانند نقطه به چندنقطه (multipoint) باشند، که در آن یک نقطه به
چندین نقطه متصل میشود. این اتصالات میتوانند شامل
انتقالات نیمدوطرفه (half-duplex) باشد که در آنِواحد دادهها فقط از یکطرف عبور میکنند، و یا تمامدوطرفه (full-duplex) باشد که در آنواحد دادهها از هر دو طرف عبور میکنند. علاوهبراین، بیتها هم میتوانند بصورت
دنبال هم (series) و یا بصورت موازی (parallel) انتقال داده شوند. (بیشتر شبکهها بیتها را بصورت یک
جریان دنبالهم انتقال میدهند، ولی مدل OSI اجازه میهد بیتها هم بصورت دنبالهم، و هم بصورت
موازی، انتقال داده شوند.) خصوصیات لایه فیزیکی همچنین تعیین میکند که از چه
کابلی، و از چه ولتاژی بر روی این کابل استفاده شود. همچنین پارامترهایی نظیر
فرکانس سیگنالهای الکتریکی، فاصلهای که میتوان از کابل
استفاده کرد، و غیره نیز در این لایه مشخص میشوند.
لایه 2، یا لایه
پیوند دادهها (data-link layer)، استانداردهایی را تعریف میکند که به بیتهای
حمل شده در لایه فیزیکی معنی میدهد. در این لایه از سوی لایه فیزیکی قراردادهای
قابل اتکایی وضع میشود تا لایه شبکه (لایه 3) بتواند دادههای خود را انتقال
دهد. برای اینکه جریان دادهها به نحو قابل اطمینانی انتقال یابند، معمولاً
لایه پیوندِ دادهها شامل روندهای تشخیص و اصلاح خطا است. دادههایی که بوسیله
لایه پیوند انتقال داده میشوند قاب، یا فریم (frame)، نام دارند. مثالهایی که میتوان برای فریم ذکر کرد
عبارتند از X.25 و802.x
(802.x هم شامل شبکههای اترنتی (Ethernet)
میشود و هم شامل شبکههای نشانه حلقهای (Token Ring) ).
در واقع خود لایه پیوند به دو زیرلایه
به نامهای کنترل
منطقی پیوند (LLC)[8]
و کنترل
دسترسی رسانه (MAC)[9]
تقسیم میشود. زیرلایه LLC عملیاتی همچون فراخوانی شروع و خاتمه و انتقال داده
را برعهده دارد. زیرلایه MAC کارهایی از قبیل، سرهم کردن و باز کردن فریمها، تشخیص و تصحیح
خطا، و آدرس دهی را بر عهده دارد. دو پروتکل مهم MAC، یکی Ethernet 802.3
است و دیگری Token Ring
802.5. دیگر پروتکلهای MAC شامل
100Base–VBG 802.12،
802.11
Wireless, و Broadband 802.7
میشود.
توجه
کلیه کارتهای شبکه دارای یک
آدرس MAC اختصاصی هستند که در درون آنها حک شده. کلیه شرکتهای سازنده
کارتهای شبکه باید در موسسه IEEE ثبت شوند. این موسسه مسئولیت دارد تا به هر شرکت یک
شماره اختصاصی بدهد تا آن را بصورت سختافزاری در کارتهای خود حک[10]
کند.
لایه 3، یا لایه
شبکه (network
layer)
برای بیشتر شبکهها جایی است که فعالیتهای زیادی در آن روی میدهد. لایه شبکه
تعریف میکند که چگونه بستههای داده (data packets) از یک نقطه شبکه به نقطه دیگر میروند، و اینکه هر
بسته شامل چه چیزهایی است. در لایه شبکه برای بستهبندی دادهها از پروتکلهای متفاوتی
استفاده میشود، که از جمله آنها میتوان به (IP) [11] و (IPX)[12]
اشاره کرد. این پروتکلهای بستهبندی شامل اطلاعات
مربوط به مبداء و مقصد دادهها میشوند. اطلاعات مربوط به مسیر که در هر یک از این بستهها وجود دارد، به
شبکه میگوید که هر یک از آنها را به کجا بفرستند تا به مقصد خود برسدند و به کامپیوتر گیرنده نیز
اطلاع میدهد که مبداء این بستهها کجا بودهاند.
هنگامی که اتصالات میان کامپیوترهای
شبکه از میان یک یا چند رهیاب عبور کنند، لایه شبکه اهمیت بسیار زیادی پیدا میکند. رهیابها (مسیریابها) سختافزارهایی هستند
که تمام بستهها را بررسی کرده، و از طریق آدرس مبداء و مقصد آنها، این بستهها را به مقصد
مناسب هدایت میکنند. در شبکههای پیچیدهای مانند اینترنت
یک بسته داده ممکن است قبل از رسیدن به مقصد خود، از ده رهیاب، یا شاید هم بیشتر،
عبور کند. بستهها در یک LAN ممکن است برای رسیدن به مقصد خود از مسیریابها عبور نکنند،
ممکن هم هست از یک یا چند مسیریاب عبور کنند.
توجه داشته باشید اینکه لایه شبکه (که
به آن لایه
بسته (packet
layer)
نیز گفته میشود) از لایه فیزیکی و لایه پیوند-داده مجزا شده به این معنی است که
پروتکلهایی که در این لایه تعریف میشوند میتوانند توسط هر یک
از لایههای پایینی انتقال داده شوند. بنابراین، اگر بخواهیم این را به جهان-واقعی
تعمیم دهیم، یک بسته IP هم میتواند توسط یک شبکه اترنت، یک شبکه نشانه حلقهای،
و یا حتی توسط یک کابل سریال که دو کامپیوتر را به هم متصل میکند انتقال داده
شود. همین مثال در مورد بستههای IPX نیز صادق است: یعنی اگر هر دو کامپیوتر بتوانند IPX را بکار بگیرند و لایه پایینی
مشترکی (از هر نوع) داشته باشند، آنگاه میتوان بین آنها یک اتصال
شبکه ایجاد کرد.
لایه 4، یا لایه
انتقال (transport layer)، مدیریت گردش اطلاعات میان دو گِره (node) در شبکه را برعهده دارد. این لایه همچنین به هر
کامپیوتر یا گره موجود در شبکه هویت واحدی میدهد.
سیستمهای مختلف شبکه مانند مایکروسافت
یا ناوول (Novell)، لایه انتقال را به طرق
مختلفی پیادهسازی میکنند. در حقیقت لایه انتقال اولین لایهای است که تفاوتها
بین سیستمعاملهای مختلف شبکه در آن روی میدهد.
پروتکلهای (TCP)[13]
و (SPX)[14]
مثالهایی از پرتکلهای لایه انتقال هستند که به ترتیب به IP و IPX مربوط هستند.
لایه 5، یا لایه
جلسه (session
layer)،
پروتکلهایی را تعریف میکند که از آن برای اتصال کامپیوترِ کاربر به یک
سرور، و یا یک کامپیوتر نظیر (peer) موجود در شبکه به کامپیوتر
نظیر دیگر استفاده میشود. این اتصالات مجازی، جلسه (session) نامیده میشوند. یک جلسه شامل گفت و گو
میان کلاینت و سرور (و یا گفتگوی بین دو کامپیوتر نظیر به نظیر)، درمورد مسائلی
همچون کنترل روند، پردازش تراکنش (transaction)، انتقال اطلاعات کاربر، و
تعیین صلاحیت (authentication) برای ورود به شبکه است. دلیل
اینکه به اینها جلسه (یا نشست) میگویند این است که آنها اتصالاتی را بوجود میآورند که برای
مدتی پایدار است.
در بیشتر کامپیوترها (چه سرویسدهنده باشند چه
سرویسگیرنده) سرویسهای متعددی وجود دارد که بصورت موازی در حال
انجامند. برای مثال، یک سرور میتواند به درخواستهایی برای فایلها، یا تعیین
صلاحیت، یا مخابره ایمیل، و یا صفحات وب
پاسخ دهد. و کامپیوتر سرویس گیرنده اغلب همه این درخواستها را در یک زمان
انجام میدهد. لایه جلسه کمک میکند که هر سرویس بطور مناسبی با درخواست جور
شود و آنها بتوانند در طول مدت درخواست متصل بمانند (البته بطور مجازی).
الیه 6، یا لایه
نمایش (presentation layer)، دادههایی که توسط لایههای پایینتر ارسال
میشود را گرفته و آنها را به شکلی در میآورد که قابل
ارائه به دستگاه باشند. (در اینجا منظور ما قابل ارائه به کاربر نیست، زیرا اینکار
خارج از لایههای OSI انجام میشود). کارهایی که در لایه نمایش انجام میشود شامل متراکم
کردن (compression) دادهها و از تراکمدرآوردن (decompression) آنها، و همینطور رمزگذاری (encryption) و رمزگشایی (decryption) آنها میباشد.
لایه 7، یا لایه
کاربردی (application layer)، کنترل میکند که سیستمعامل و برنامههای آن چگونه با
شبکه تعامل کنند. برنامههایی که شما بکار میبرید، مثل Microsoft Word،
یا پایگاه اطلاعاتی اوراکل، جزیی از لایه کاربردی نیستند، بلکه آنها از کارهایی که
در آنجا روی میدهد بهرهبرداری میکنند. لایه کاربردی تعیین میکند که چگونه برنامهها میتوانند با شبکه
کار کنند- به عبارت دیگر چگونه آنها میتوانند شبکه-آگاه (network-aware) باشند.
همانطور که قبلاً اشاره شد، روند حرکتی
دادهها از یک برنامه یا یک سیستم عامل شروع شده و سپس یک به یک از پروتکلها و دستگاههایی که هفت لایه OSI را
تشکیل میدهد پایین میرود، تا اینکه نهایتاً به لایه فیزیکی میرسد و از روی
اتصالات فیزیکی مخابره میشود. کامپیوتری که مقصد این اطلاعات است آنها
را دریافت کرده و این روند معکوس میشود: یعنی دادههایی که به لایه
فیزیکی این کامپیوتر رسیدهاند حرکت خود را به سمت لایههای بالایی آغاز
میکنند تا اینکه به لایه کاربردی برسند، و در آنجا توسط سیستمعامل، و یا یک
برنامه، مورد استفاده قرار گیرند.
در هر یک از لایههای مدل OSI دادهها، بدون اینکه
تغییری در اطلاعات لایههای پایینتر ایجاد شود، اطلاعات کنترلی جدیدی
به اطلاعات مربوطه اضافه میشود که به کاری ارتباط دارند که در آن لایه
انجام میشود. این اطلاعات کنترلی در هر لایه با هم تفاوت دارند، ولی میتواند شامل این
قسمتها باشد: سرآمد (header)، پشتبند (trailer)، مقدمه (preamble)، و مؤخره (postambles).
برای مثال، هنگامی که دادهها از نرمافزار شبکه حرکت
میکنند و به اجزاء مختلف OSI میروند، اولین اطلاعاتی که در لایه کاربردی به
داده اضافه میشود شامل سرآمد برنامه و داده برنامه (یعنی همان داده اصلی که باید
فرستاده شود) است. این دادهها پس از افزوده شدن بسته بندی میشوند. سپس در لایه
نمایش، یک سرآمد نمایش نیز به این دادهها افزوده میشود و پس از بستهبندی مجدد به لایه
نشست میرسد که در آنجا نیز یک سرآمد نشست به آن اضافه میشود و بسته بندی
میشود، و این روند ادامه مییابد تا به لایه فیزیکی برسد. در کامپیوتر گیرنده
این روند بصورت معکوس درمیآید، یعنی هر لایه بسته
مربوط به خود را باز کرده و اطلاعات کنترلی خود را از آن بر میدارد، بر اساس آن
اطلاعات کنترلی، کاری را که باید انجام دهد انجام میدهد، و دادهها را به لایه
بالایی خود انتقال میدهد. همه اینها پیچیده بنظر میرسد، ولی در عمل
بخوبی کار میکند.
این بخش در نظر دارد تا شبکه را از یک
نگاه بسیار کلی مورد بررسی قرار دهد. به منظور اینکه مرور خودمان را کامل کرده
باشیم، در این بخش مطالبی در مورد سختافزارهای شبکه بیان میشود. فهم کلی
دستگاههایی که در شبکه با آنها روبرو میشوید هم برای طراحی شبکه
اهمیت دارد و هم برای اشکالزدایی و مراقبت از آن.
به کامپیوتری که برای دیگر کامپیوترها
خدماتی را انجام دهد (به آنها سرویس دهد) سرور یا سرویسدهنده گفته میشود. این خدمات
شامل چیزهای مختلفی میشوند، که از جمله آنها میتوان به موارد زیر
اشاره کرد:
§
سرورهای فایل
و چاپ، که اشتراک گذاری فایل و چاپگر را برای شبکه فراهم میآورند.
§
سرورهای برنامه (Application servers)، که سرویسهای مرتبط با برنامه را
فراهم میکنند. سروری که یک پایگاه داده را اجرا میکند و کاربران
شبکه میتوانند از آن استفاده کنند، نمونهای از این سرورها است.
§
سرورهای ایمیل (E-mail
servers)، که خدمات مربوط به ایمیل و اتصالات مربوط به آن را به کاربران ارائه میکنند.
§
سرورهای شبکه (Networking
servers)، که میتوانند بسیاری از خدمات مختلف شبکه را میزبانی کنند. نمونههایی از این نوع
خدمات شامل این موارد میشود: مقداردهی خودکار آدرسهای TCP/IP است (که سرورهایDHCP [15] نامیده میشوند)، و نیز مسیریابی بستههای اطلاعاتی از یک شبکه به
شبکه دیگر (که سرورهای رهیاب نامیده میشوند)، رمزگذاری/رمزگشایی و خدمات امنیتی
دیگر، و دسترسی VPN.
§
سرورهای اینترنتی،
که خدمات وِب، Usenet News، و نیز ایمیلهای اینترنتی را
فرافم میکند.
§
سرورهای دسترسی راهدور (Remote access servers)، که امکان دسترسی به شبکه محلی را
برای کاربرانی فراهم میآورد که در مکان دوری از آن قرار دارند.
همانگونه
که قبلاً ذکر شد، سرورها معمولاً یکی از سیستمعاملهای شبکه،
نظیر Windows Server 2012، Linux، یا UNIX را بر روی خود اجرا میکنند. بسته به
سیستم عامل انتخاب شده، خدماتی که قبلاً ذکر شد ممکن است همگی بر روی یک سرور
اجراء شوند و یا میان چندین سرور مختلف توزیع شوند. همچنین اینطور نیست که کلیه
شبکهها به تمام خدماتی که در بالا به آنها اشاره شد نیاز داشته باشند.
توجه
تقریباً هر کامپیوتری میتواند یک سرور
باشد، ولی امروزه سرورها کامپیوترهای مدلبالایی هستند که برپایه
سیپییوهای شرکت Intel قرار دارند. شما همچنین ممکن است برخی سرورها را
مشاهده کنید که از سختافزارهای دیگری استفاده میکنند. برای نمونه،
بسیاری از سرورهای اختصاصی وِب که از طرف شرکتهایی نظیر Sun Microsystems, IBM، Hewlett-Packard و دیگران
ارائه میشود، همه از سیستم عامل یونیکس استفاده میکنند.
برخی از ویژگیهایی که یک سرور
را از کامپیوترهای سرویسگیرنده معمولی متمایز میکند شامل موارد
زیر میشود:
§
داشتن افزونگی
پیشساخته (Built-in redundancy) و چندین منبع تغذیه و خنک کننده باعث میشود تا سرور در
صورت بروز مشکل بتواند کار خود را ادامه دهد.
§
داشتن دیسکها، حافظهها، و کارتهای شبکه پر سرعت که حرکت دادهها به داخل یا
خارج سرور را سریعتر میکند.
§
داشتن نرمافزارها و سختافزارهای نظارتی
خاص که توسط آنها میتوان بر کارکرد و سلامت سرور نظارت داشت و اگر امکان
خرابی وجود داشته باشد میتوانند هشدار دهند. برای نمونه بسیاری از
سرورها دارای نشاندهنده دما هستند، و اگر دما از حد مجازی بالاتر رود، آنها شروع به هشدار
دادن میکنند تا قبل از اینکه مشکل به خرابی سختافزارها و اجزاء
سرور منجر شود بتوان به آن رسیدگی کرد.
شما در بخش 11 با سرورها بیشتر آشنا
خواهید شد.
معمولاً هابها، مسیریابها، و سوئیچها را صرفاً
بعنوان تجهیزات شبکه در نظر میگیرند. (به این
دلیل ”صرفاً شبکه“ که آنها فقط برای کار در شبکه ساخته شدهاند و کاربرد
دیگری ندارند.) بسیاری از متخصصین این نوع تجهیزات را ”دستگاههای درونشبکهای
(internetworking devices)“ مینامند. دستگاههایی هستند که
تمام کابلهای شبکه به آنها متصل میشوند. در مدل OSI، اینها دادهها را در لایه
فیزیکی، لایه پیوند، و لایه شبکه عبور میدهند.
یک هاب (hub)، که برخی اوقات متمرکز کنند (concentrator) نیز نامیده میشود، دستگاهی
است که کابلهایی که از کامپیوترهای شبکه
میآیند به آن متصل میشود. هابها اندازههای مختلفی دارند،
از آنهایی که 2 کامپیوتر را به هم متصل میکنند گرفته تا آنهایی که
میتوانند 60 کامپیوتر یا بیشتر را به هم متصل کنند. (متداولترین اندازه برای
هاب، نوع 24 پورت آن است که در بیشتر مراکز داده از آن استفاده میشود.) کلیه
کامپیوترهایی که توسط یک هاب به هم متصل میشوند دارای یک ”دامنه
برخورد“ (collision domain) واحد هستند. دامنه برخورد
اصطلاحی است که میگوید کلیه کامپیوترها با یک سیم
منطقی واحد به هاب متصل شدهاند.
عملکرد یک سوئیچ (switch) شباهت زیادی با هاب دارد و درواقع شکل ظاهری آن
نیز شبیه هاب است. ولی در یک سوئیچ کلیه اتصالات شبکه در دامنه برخورد خودشان قرار
دارند. سوئیچ باعث میشود تا هر اتصال شبکه خصوصی باشد. غالباً سوئیچهای معمولی به یک
یا چندین سوئیچ اصلی (backbone) متصل هستند، که نسبت به
سوئیچهای معمولی سرعت زیادی دارند. اگر از هاب استفاده شود (که این روزها خیلی
نادر است)، معمولاً هابها به یک سوئیچ واحد متصل میشوند که برای آنها
حکم سوئیچ اصلی را دارد. شکل 4-2 نمونهای از سیمکشی بین سوئیچها و هابها را نشان میدهد.
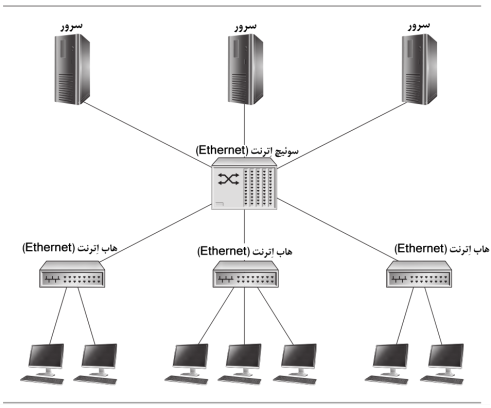
شکل 4-2 اتصال سوئیچها و هابها
یک مسیریاب، که به آن رهیاب
یا روتر (router) نیز گفته میشود، بسته دادهها را از یک شبکه
به شبکه دیگر هدایت میکند. دو شبکه توسط کابلها و اتصالات خودشان به
مسیریاب متصل میشوند. برای مثال یک مسیریاب که یک شبکه 100Base-T را به یک شبکه تلفنی ISDN[16] متصل میکند، دارای دو اتصال است: یکی از آنها به شبکه 100Base-T متصل است و دیگری به خط ISDN که شرکت مخابرات ارائه میکند. معمولاً
مسیریابها دارای اتصالات ویژه دیگری نیز هستند که اجازه میدهد یک ترمینال به آنها متصل
شود. معمولاً از این نوع اتصالات برای برنامهریزی و نگهداری
مسیریاب استفاده میشود.
انواع
زیادی از کابلهای شبکه وجود دارند، ولی شما فقط با معدودی از آنها سرو کار پیدا خواهید
کرد. متداولترین کابل شبکه کابل دره 5 است که کابل بهمپیچیده Cat-5 نامیده میشود. این نوع کابل میتواند توسط هشت
سیم (که از چهار جفت بهمپیچیده تشکیل شدهاند) سیگنالهای شبکه را
انتقال دهد. کابل Cat-5 میتواند هم برای شبکههای اترنتی 100Base-T و هم 1000Base-T مورد استفاده قرار گیرد.
توجه
بهمپیچیده شدن هر جفت
در پوششِ کابل باعث میشود تا در برابر تداخل امواج الکتریکی مقاومت
داشته باشد.
ممکن است
شما به کابلهای رده پایینی برخورد کنید که به Cat-3 معروف هستند. این نوع کابلها مشابه Cat-5 هستند، ولی بجای چهار جفت
سیم، دارای دو جفت سیم بهمپیچیده هستند و از رابطهای کوچکتری
استفاده میکنند. از کابل Cat-3 برای شبکههای سرعت پایین 10Base-T استفاده میشود.
توجه
این امکان وجود دارد که
شما بتوانید در شبکه 10Base-T از کابلهای Cat-5 نیز استفاده کنید. به همین
دلیل بسیاری از شرکتها از کابلهای رده بالاتر استفاده میکنند تا بعداً
بتوانند شبکههای خود را راحتتر ارتقاع دهند. دلیلش هم این است که هزینه
کابل کشی مجدد یک ساختمان ممکن است خیلی گران تمام شود.
کابل Cat-5 بهبود یافته و حالا Cat-5E نامیده میشود، حتی نوع جدیدتر آن
نیز به بازار آمده که Cat-6 نامیده میشود. هم کابل Cat-5E و
هم Cat-6 اساساً شبیه Cat-5 هستند، ولی دارای کیفیت بهتری هستند که میتواند دادههای شبکه را با سرعت
بیشتری انتقال دهند. آنها با شبکههای قبلی خود سازگار هستند. بعبارت دیگر، شما
میتوانید در یک شبکه 100Base-T هم از Cat-5E استفاده کنید و هم از Cat-6، هر چند برای این منظور
کابلهای قدیمیتر Cat-5 نیز کفایت میکند.
امروزه دیگر از کابلهای هممحور
یا کواکسیال (Coaxial) برای کابلکشی شبکه استفاده
نمیشود، ولی هنوز هم ممکن است بتوانید آنها را در ساختمانهای قدیمی پیدا
کنید. کابلهای هممحور دارای یک سیم مرکزی مسی (که رسانا نامیده میشود) است و دور آن
با پلاستیک پوشیده، و دور این پلاستیک نیز
تارهای نازک فلزی (که سپر (shield)
نامیده میشوند) بافته شده. برای نمونه، کابلی که شما از آن برای اتصال تلویزیون به
آنتن هوایی استفاده میکنید یک کابل هممحور است. بیشتر
کابلهایی که برای شبکه از آنها استفاده میشود RG-58
نام دارند، و در شبکههای 10Base-T (یا اتِرنت نازک) بکار میروند. نوع دیگر آنها RG-56
است که در شبکههای ARCnet از آنها استفاده میشود. انواع مختلف
کابلهای هممحور مشخص کننده این هستند که آیا این کابلها میتوانند در نوع
خاصی از شبکه بکار گرفته شوند یا نه. شما نمیتوانید کابلهای
گوناگون هممحور را در یک شبکه با هم مخلوط کنید، و باید از کابلی استفاده کنید که
متناسب با شبکه شما باشد.
اصطلاح طرح کابل کشی (cable plant) به نصب کلیه کابلها شبکه در یک ساختمان اشاره میکند. این طرح نه
فقط شامل کابل کشی کل ساختمان، بلکه به رابطها (connectors)، پریزها (wall plates)، و پَچ پنلها (patch panels) و غیره نیز اشاره میکند. مهم است که
نصب کابل توسط افراد باصلاحیتی انجام شود که برای اینکار آموزش دیدهاند. ممکن است
کابلها ساده بنظر برسند، ولی حقیقتاً خیلی پیچیدهاند، و نصب آنها
نیز همینطور است. بعلاوه اگر مشکلی در کابل کشی بروز کند، برطرف کردن آنها گران
تمام میشود. بهتر است کار را از اول بصورت درست انجام دهید!
در فصل 3 مطالب بیشتری درباره کابل کشی
شبکه بیان خواهد شد.
معمولاً
کلیه کامپیوترهایی که در شبکه بکار گرفته شود، ایستگاهکاری شبکه (network workstation) نامیده میشود. برخی اوقات یک
ایستگاه کاری، ”سرویسگیرنده“ یا کلایِنت شبکه نیز نامیده میشوند. معمولاً
کلاینت یک کامپیوتر شخصی مبتنی بر پردازنده Intel است که یکی از نسخههای ویندوز بر روی
آن اجرا میشوند. این کامپیوترها دارای یک کارت شبکه (NIC) هستند و نرمافزارهای مخصوص
شبکه بر روی آنها نصب شده که اجازه میدهد در شبکه مشارکت کند.
به غیر از اینها، ایستگاههای کاری همچنین میتوانند شامل سختافزارهای دیگری
نیز باشند که نرمافزارها و سختافزارهای شبکه بر روی آنها نصب شده است، مثلاً
کامپیوتر اپل مکاینتاش، و یا برخی از کامپیوترهای مبتنی بر یونیکس.
راهنمایی ایستگاههای کاری شبکه (که یک اصطلاح عمومی است) را با کامپیوترهای کلاس-ایستگاهکاری (workstation-class
computers)
اشتباه نکنید. کامپیوترهای کلاس-ایستگاهکاری کامپیوترهای کلاس
بالایی هستند که از آنها برای طراحی CAD، مهندسی، و کارهای گرافیکی
استفاده میشود.
در این بخش با تعدادی از مفاهیم مرتبط
با شبکه آشنا شدید. ابتدا اصول ابتدایی کامپیوتر را یاد گرفتید، که شامل عدد نویسی
بر پایه اعداد مختلف، و اندازه پهنا بود. سپس یاد گرفتید که کامپیوترهای موجود در
شبکه چگونه با یکدیگر رابطه دارند، چگونه در مدل OSI قسمتهای مختلف شبکه بصورت
منطقی به لایههای مختلفی تقسیم بندی میشوند، و چگونه این مدل میتواند در فهم شبکه
مفید باشد. همچنین با برخی از اصول و جنبههای شبکه آشنا شدید.
در بخشهای آتی، این موضوعات با جزئیات
بیشتری بررسی میشود. در بخش بعد ما کار خود را با کابلکشی شبکه آغاز میکنیم و برخی از
سوء برداشتهای این موضوع را بررسی میکنیم.
[1] - Jeopardy یک مسابقه تلویزیونی آمریکایی درباره معلومات عمومی
است (مترجم).
[2] - Virtual Private Network
[3] - Wide Area
Network
[4] - Local Area Network
[5] - ERP=Enterprise Resource Planning، برنامهریزی منابع سازمانی.
[6] - Internet
Service Provider (ISP)
[7] - Open Systems Interconnection (OSI)
[8] - (LLC) Logical Link Control
[9] - media access control (MAC)
[10] - منظور از حک کردن یک آدرس، نوشتن یا چاپ کردن آن آدرس روی بدنه سختافزار نیست، بلکه برنامهریزی آدرس در داخل خود سختافزار است. معمولاً این آدرس روی جعبه و یا بصورت برچسبی بر روی خود کارت نیز چسبانده میشود. ولی اگر کارتی را مشاهده کردید که چیزی بعنوان آدرس روی آن نوشته نشده بود، این دلیل بر نداشتن آدرس MAC آن نیست. (مترجم)
[11] - Internet Protocol (IP)
[12] - Internet Protocol Exchange (IPX)
[13] - Transmission Control Protocol (TCP)
[14] - Sequenced Packet Exchange (SPX)
[15] - Dynamic Host Configuration Protocol
[16] - Integrated Services Digital Network